什么是 Sentinel?为什么微服务需要限流和熔断?
在复杂的微服务架构中,服务之间相互调用,一旦遭遇流量暴增或节点故障,整个系统可能瞬间瘫痪。Sentinel 作为微服务架构中的流量保护组件,扮演着系统“保安”兼“保险丝”的角色。
本文将深入探讨 Sentinel 的核心价值,解析限流与熔断的分工机制,并揭示现代分布式系统如何在极端流量下保持稳定的底层逻辑。
``为什么有了 Nacos 和 Feign 还需要 Sentinel?
许多初学者存在一个理解盲区:既然已经使用了 Nacos 进行服务注册发现,使用了 Feign 进行服务调用,为何还需要额外引入 Sentinel?
这源于对组件职责的混淆:
- Nacos 和 Feign 解决的是“服务在哪”和“怎么通信”的问题。它们相当于修好了马路和提供了导航,确保服务间能够找到彼此并建立连接。
- Sentinel 解决的是“路上发生拥堵或车祸时,如何保护整条交通网不瘫痪”的问题。
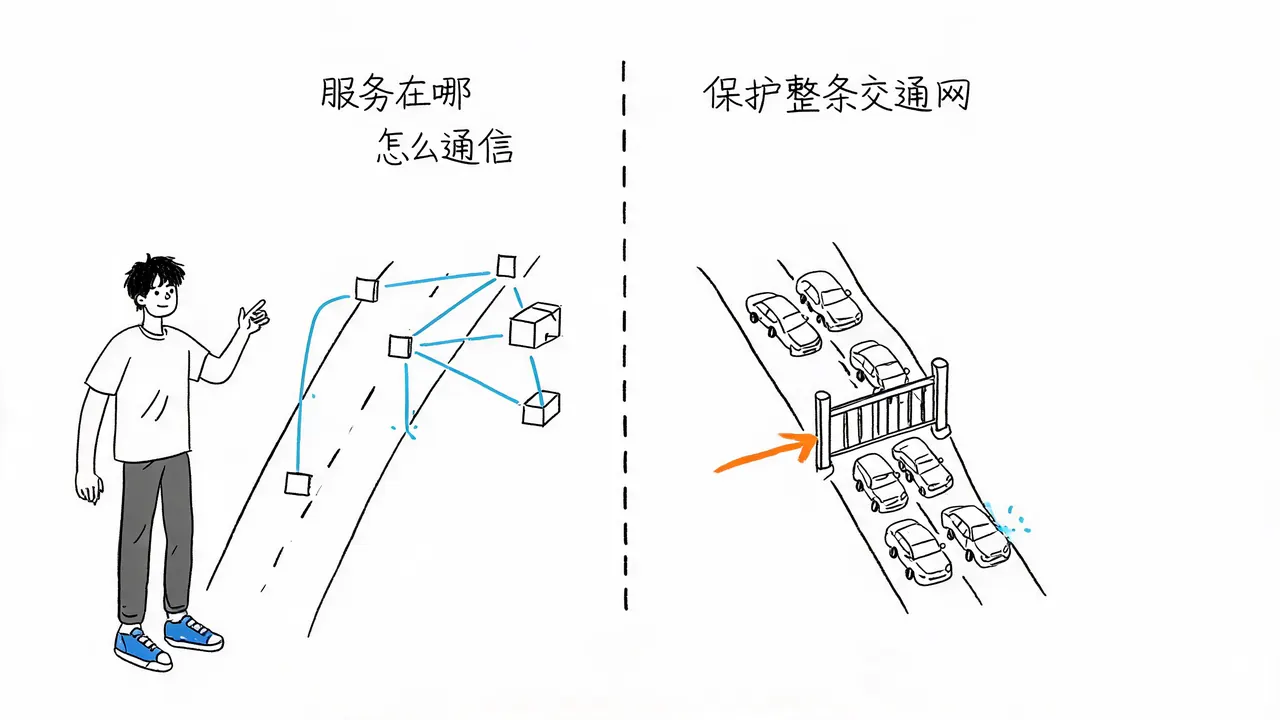
如果没有 Sentinel,你的微服务架构在面临异常流量或故障时,无异于“裸奔”。
微服务最大的噩梦:雪崩效应
要理解保护机制的必要性,首先需看清微服务架构中最致命的风险——雪崩效应。
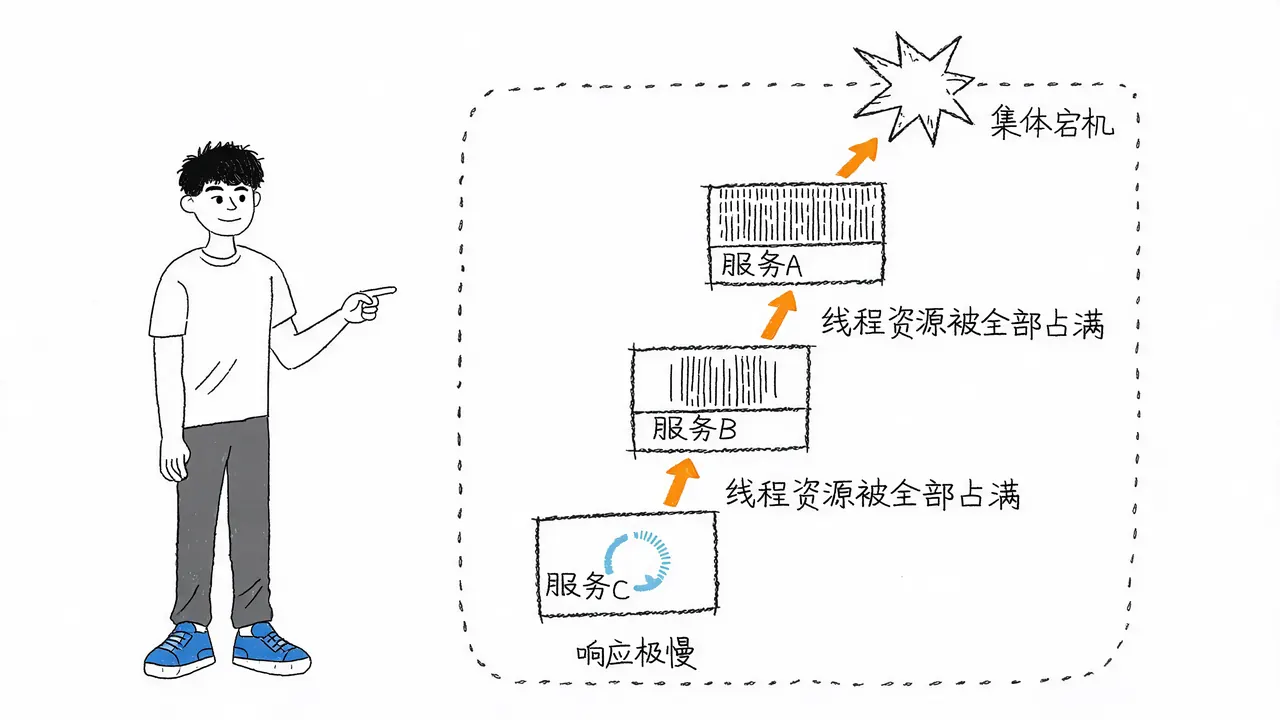
在微服务系统中,一个用户请求往往需要经过长链路的调用,例如 A 调用 B,B 再调用 C。如果底层的 C 服务因数据库卡顿导致响应极慢,上游服务 B 会一直等待 C 的响应,导致 B 的线程资源被全部占满。随后,A 服务等待 B,A 的线程也被占满。
这种故障会顺着调用链路向上蔓延,就像高速公路上的连环追尾。最终,整个系统的资源被耗尽,导致所有服务集体宕机。
第一道防线:限流(Rate Limiting)
为了防住雪崩,Sentinel 提供了第一道防线:限流。
限流的本质
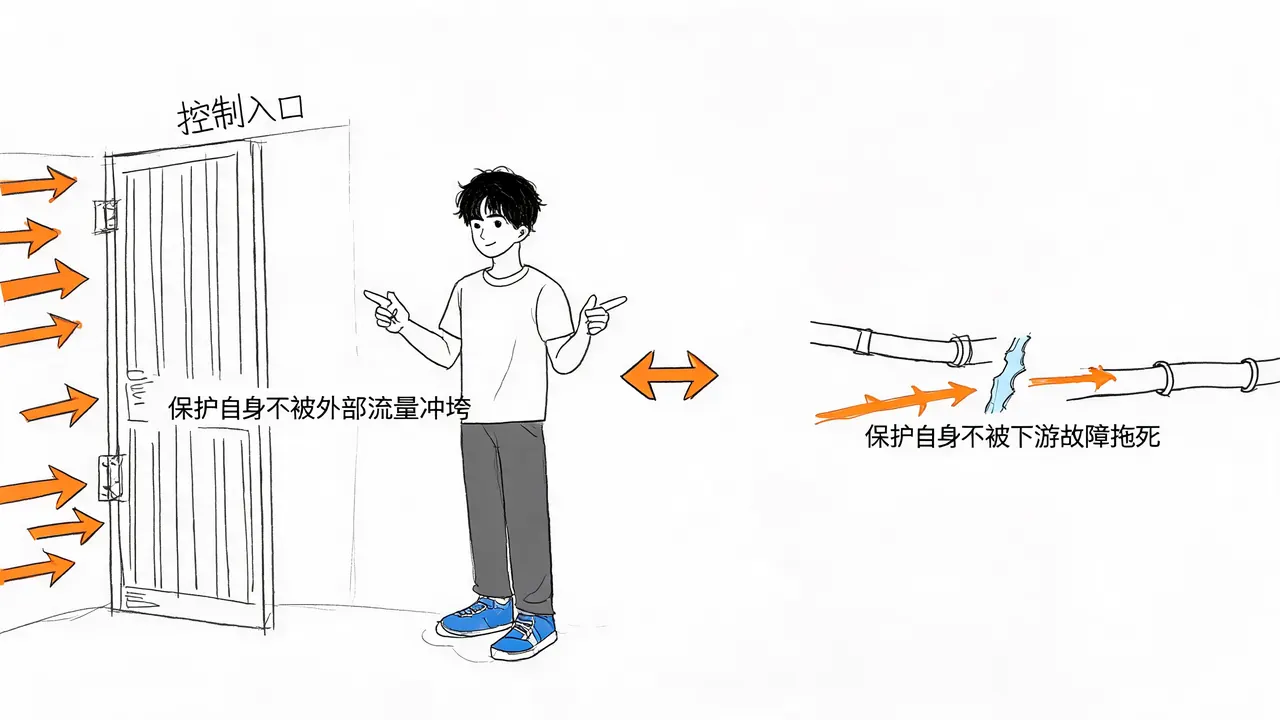
限流的本质是控制入口流量,防止突发请求将服务压垮。它保护的是自己不被外部流量冲垮。
工作原理
假设你的接口每秒最多只能处理 100 个请求(QPS=100)。在秒杀活动中,突然涌入 1000 个请求。
- 无限流:服务器 CPU 和内存瞬间飙升,导致死机。
- 开启限流:Sentinel 让前 100 个请求正常通过,剩下的 900 个请求被直接拒绝或排队等待。
这就像商场促销时,保安在门口拉起警戒线,保证内部人员不会因为过度拥挤而发生踩踏事故。
第二道防线:熔断降级(Circuit Breaking)
与限流不同,熔断降级是第二道防线,其保护方向完全相反。
熔断的本质
熔断是防止下游服务故障拖垮上游服务。它保护的是自己不被下游的故障拖死。
工作原理
当系统发现调用的下游服务错误率过高,或响应时间过长时,Sentinel 会直接切断对该服务的调用,快速返回一个默认的错误提示,而不是傻等。
这就像家里的保险丝:当某个电器短路导致电流过大时,保险丝自动熔断,切断电路,防止烧毁整个房子的电线。
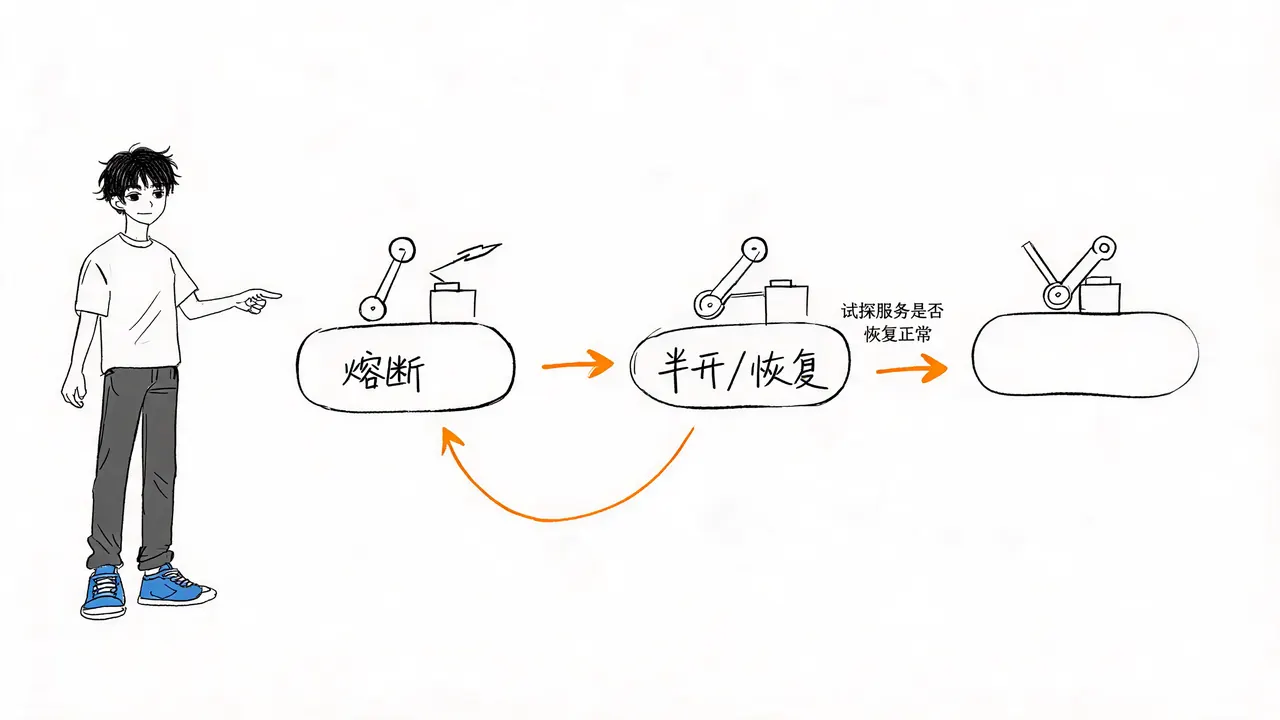
熔断状态流转
- 熔断:检测到异常,切断调用。
- 半开/恢复:经过一段时间,下游服务恢复后,Sentinel 会慢慢放开调用,试探服务是否恢复正常。
限流与熔断的分工对比
将两者放在一起看,它们的分工非常清晰:
| 特性 | 限流 (Rate Limiting) | 熔断 (Circuit Breaking) |
|---|---|---|
| 保护对象 | 保护自身不被外部流量冲垮 | 保护自身不被下游故障拖死 |
| 作用方向 | 对进来的请求做限制 | 对出去的调用做切断 |
| 核心策略 | 守住大门,控制入口 | 及时止损,快速失败 |
| 类比 | 商场门口的警戒线 | 家里的保险丝 |
适用场景与建议
限流和熔断并非任何场景都必须添加。
- 不适用场景:传统的单体架构,或流量极小且稳定的内部管理系统。强行添加这些机制反而会增加系统的复杂度和维护成本。
- 核心舞台:高并发、长链路、且对可用性要求极高的分布式微服务场景。
结语
从被动等待崩溃到主动切断故障,Sentinel 这类组件的核心价值在于赋予系统自我保护的本能。
理解了限流与熔断的分工,也就看懂了现代分布式系统能够在极端流量下依然保持稳定的底层秘密。在构建高可用微服务架构时,合理配置 Sentinel,是确保系统稳健运行的关键一步。