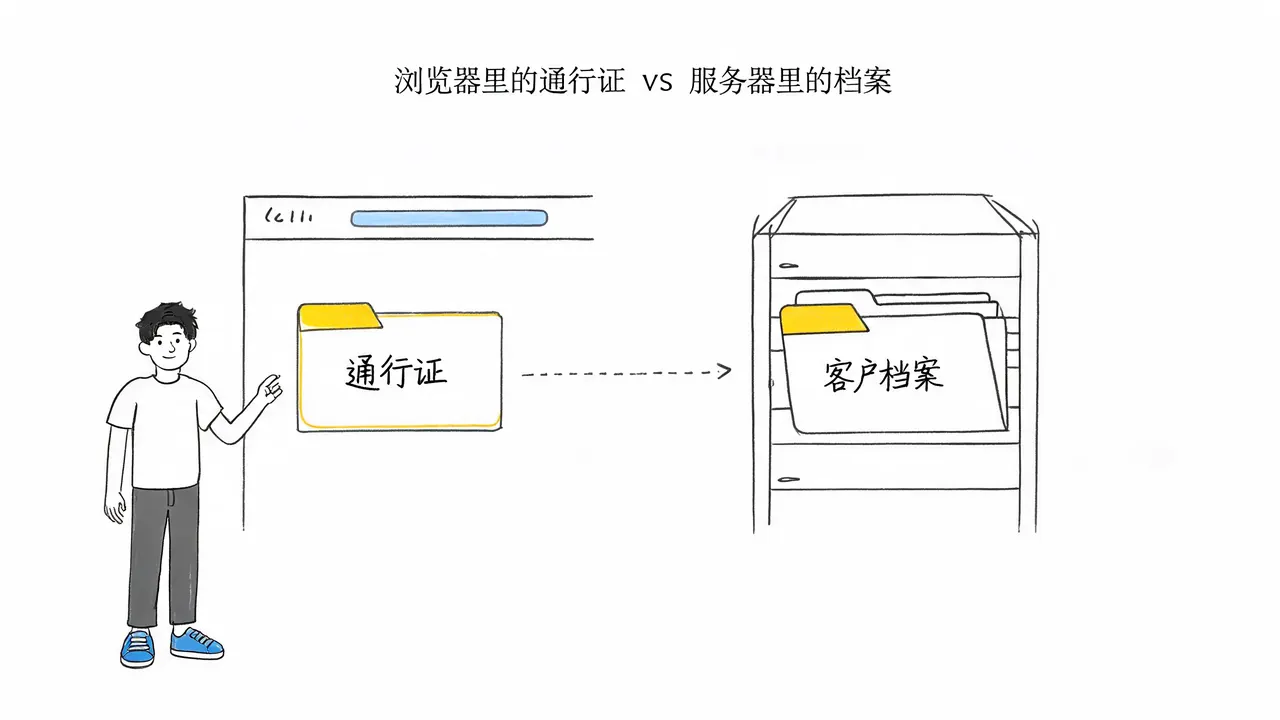
Session 和 Cookie 有什么区别?网站登录状态的底层机制
深入解析 Cookie 与 Session 的本质区别、存储位置及安全性差异,揭示现代网站如何通过“通行证+档案”的协作机制维持用户登录状态。
共 20 篇文章
深入解析 Cookie 与 Session 的本质区别、存储位置及安全性差异,揭示现代网站如何通过“通行证+档案”的协作机制维持用户登录状态。
传统“城堡式”边界安全因远程办公和云服务而失效。本文解析零信任架构的核心逻辑:持续验证、最小权限与微隔离,以及企业如何重构IT架构以应对无边界时代的安全挑战。
解析防火墙作为服务器“网络门卫”的核心机制,区分其与杀毒软件的不同,阐述为何服务器必须部署防火墙以收敛攻击面,并介绍WAF在应用层防护中的补充作用。
深入解析中间人攻击(MITM)的拦截与双向欺骗原理,探讨为何单纯加密无法防御,以及HTTPS如何通过非对称加密密钥协商和数字证书身份验证,在不可靠网络中建立可信通道。
本文深入解析 DHCP Snooping 的工作原理,阐述其如何通过区分信任与非信任端口来拦截伪造的 DHCP 响应,防止因私接路由器导致的局域网断网及流量劫持风险,并明确其防护边界。
深入解析网络端口的本质:它并非物理插孔,而是操作系统用于区分不同程序通信通道的逻辑标识。通过快递类比,详解端口分类、工作机制及在网络安全中的关键作用。
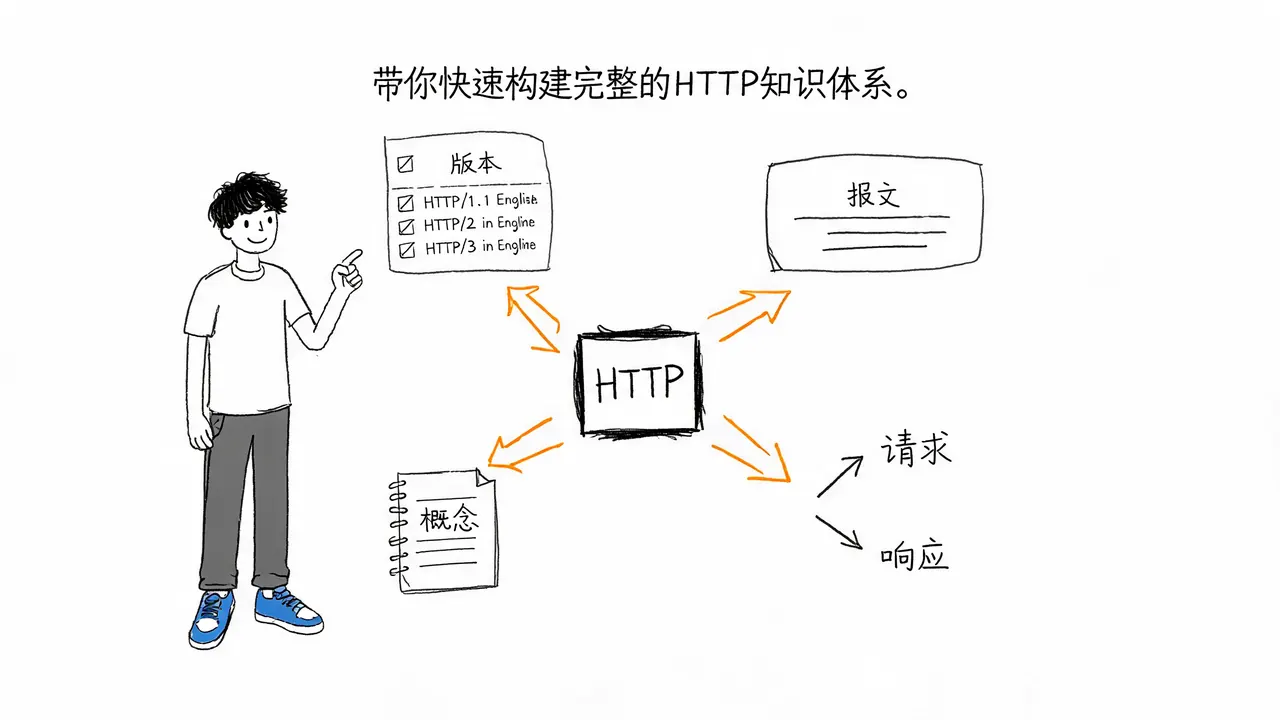
深入解析HTTP协议核心机制,涵盖请求与响应结构、无状态特性、常见方法、Content-Type、连接复用及HTTP/1.0至HTTP/3的演进历程,助你轻松掌握Web通信基础。
深入解析 ARP(地址解析协议)的工作原理。通过实际场景演示 ARP 如何通过广播查询和单播回应将 IP 地址解析为 MAC 地址,并介绍 ARP 缓存机制、IP 冲突检测及安全防护措施。
深入解析软件端口的本质:它不是物理接口,而是操作系统用于区分不同网络应用程序的逻辑编号。本文详解端口的工作原理、分类(知名/注册/临时)、TCP/UDP 区别以及其在网络安全中的关键作用。
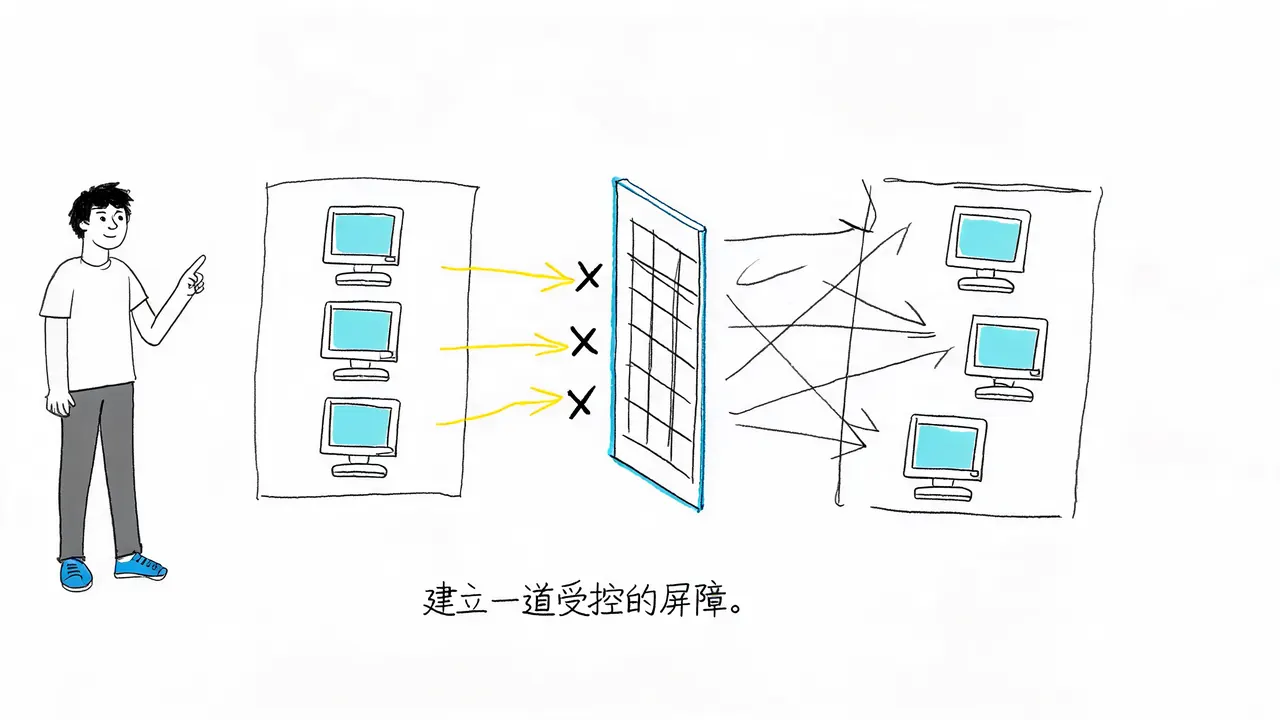
深入解析网络防火墙的本质、工作原理及常见类型。了解防火墙如何通过规则匹配控制流量,区分包过滤、状态检测与应用层防火墙,并认清其安全局限性。
深入解析 HTTPS 协议的本质,探讨 HTTP 的三大安全缺陷,详解 TLS 协议如何结合对称加密、非对称加密与哈希算法保障数据安全,并澄清关于 HTTPS 的常见误区。
通过奶茶店类比,深入解析 DOS 攻击的本质、三大类型(流量型、协议型、应用层)以及分层防御策略,帮助理解网络安全中的可用性保护。