什么叫勒索病毒?揭秘数字绑匪的加密逻辑与防御真相
这里是写作结构示例,不是固定正文。文章模型会根据转写稿替换。
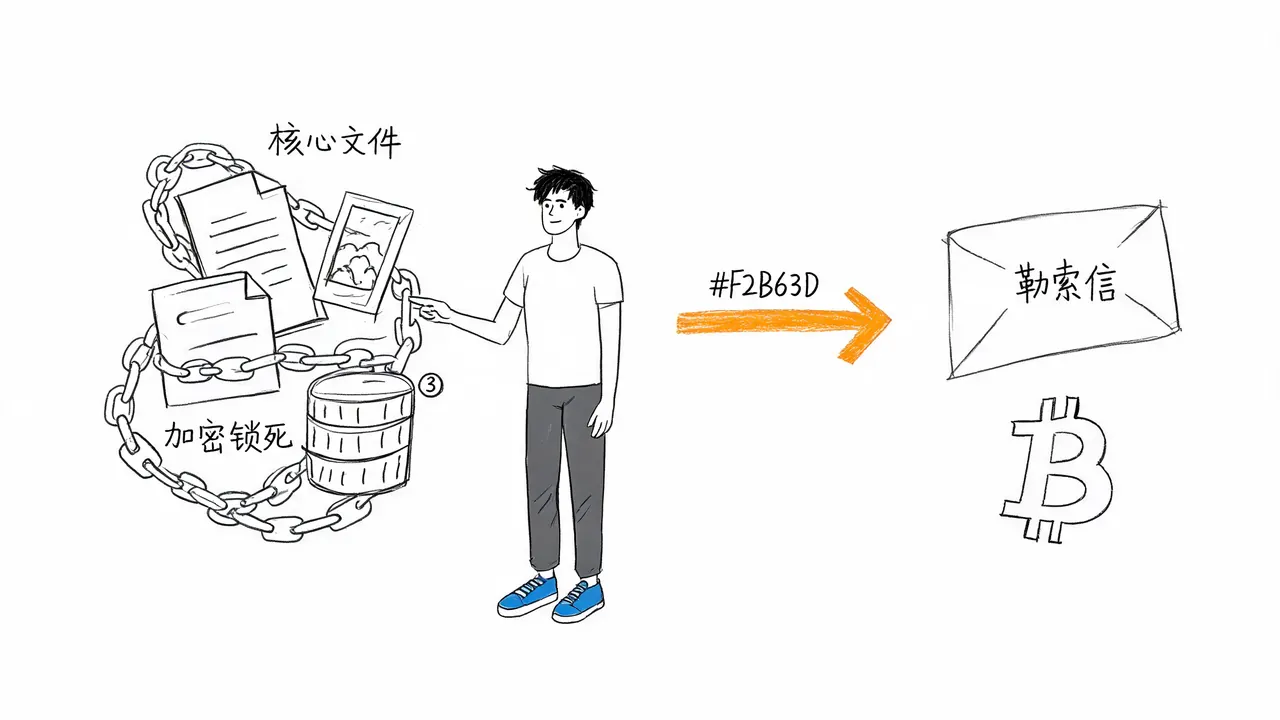
勒索病毒(Ransomware)是一种特殊的恶意软件,它不同于传统的电脑病毒,不旨在偷窃数据或破坏系统,而是扮演“数字绑匪”的角色。它通过加密锁死用户本地的核心文件(如文档、照片、数据库),并留下勒索信要求支付赎金以换取解密密钥。一旦中招,用户面临的不是简单的电脑卡顿,而是核心数字资产的瞬间清零。
勒索病毒与普通病毒的核心区别
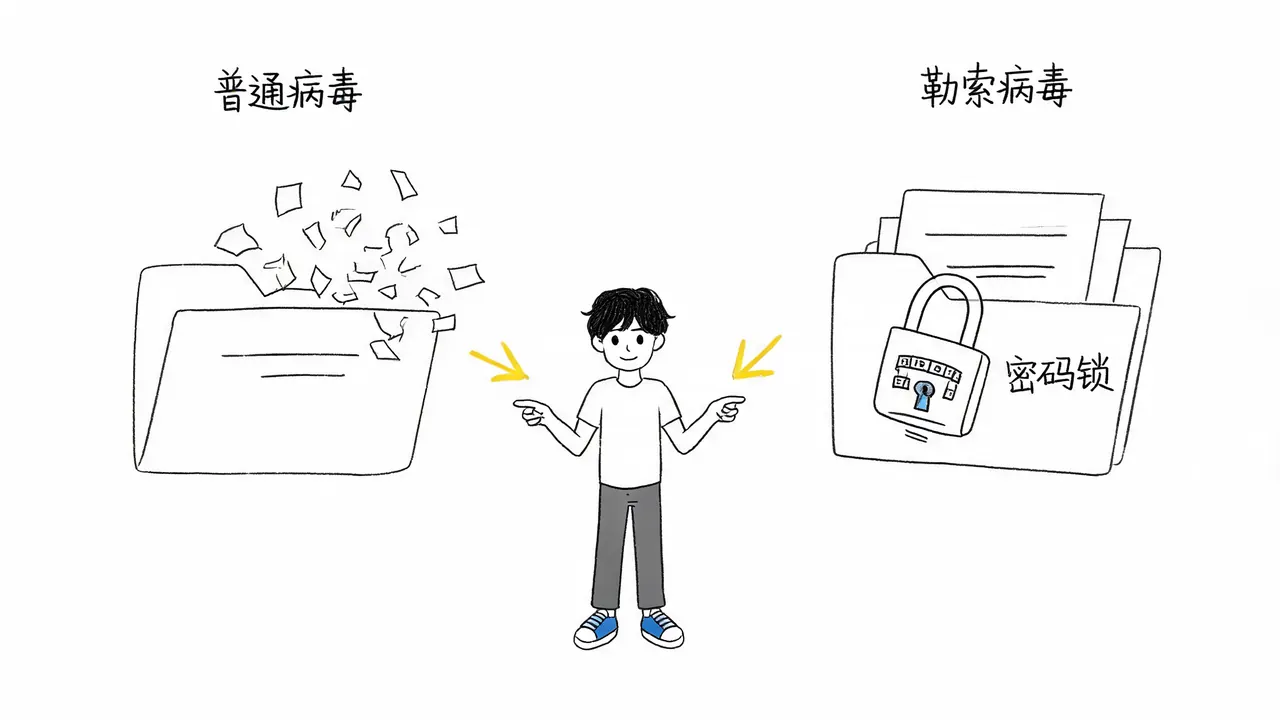
许多人误以为勒索病毒与普通木马或病毒类似,都是为了窃取密码或导致系统崩溃。然而,两者的核心目的截然不同:
- 普通病毒(小偷或破坏狂): 主要目的是偷偷复制隐私数据去售卖,或者恶意删除系统文件导致设备无法使用。
- 勒索病毒(数字绑匪): 它不偷窃,也不直接搞破坏。它只是给文件加上一把极其复杂的“密码锁”。文件依然存在于硬盘中,但用户无法打开、查看或修改,除非获得唯一的钥匙。
技术原理:非对称加密的“锁门”逻辑
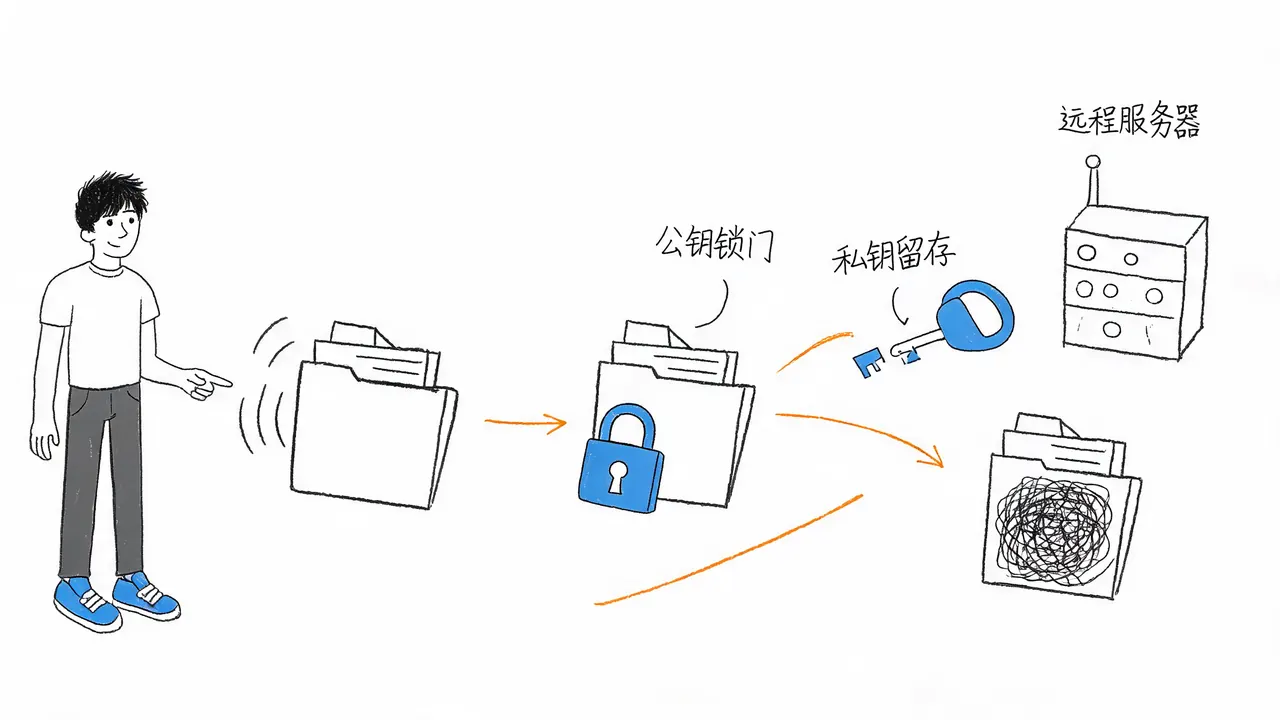
勒索病毒之所以能让文件锁死,甚至让安全专家都难以破解,关键在于其使用了非对称加密技术。其运作流程如下:
- 扫描与加密: 病毒潜入设备后,迅速扫描硬盘中的关键文件。
- 公钥锁门: 使用一把“公钥”将这些文件全部打乱加密。公钥的特性是只能用来“锁门”,不能用来“开门”。
- 私钥留存: 能够解开加密的“私钥”,从一开始就只保存在黑客自己的远程服务器中。
这意味着,即使用户断网、删除病毒本体,只要没有黑客手中的私钥,文件依然只是一堆无法读取的乱码。
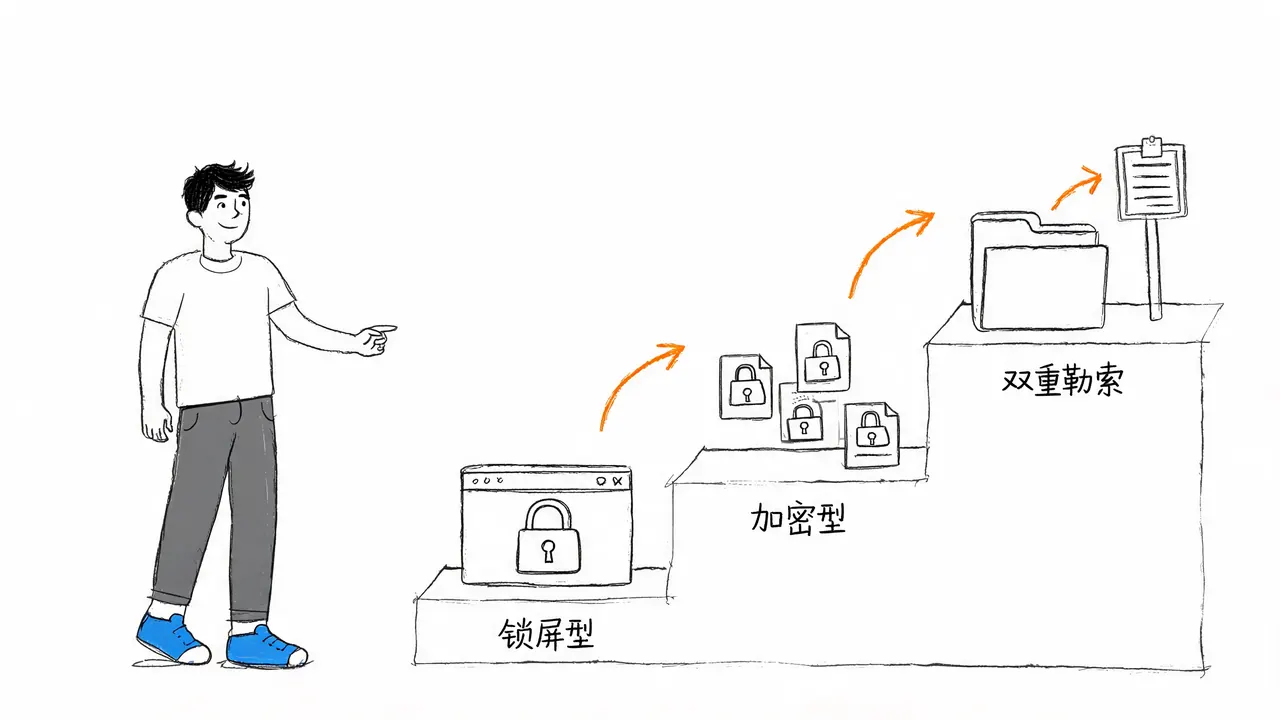
演变趋势:从锁屏到“双重勒索”
随着时间推移,勒索病毒的绑架手段不断升级,主要经历了三个阶段:
- 锁屏型(早期): 仅弹出窗口挡住屏幕,阻止用户操作电脑。这种类型相对容易解决。
- 加密型(主流): 直接锁死具体的文件,如文档和图片,这是目前最常见的形式。
- 双重勒索(最新威胁): 这是目前让企业最为头疼的手段。黑客在加密数据之前,会先偷偷拷贝一份数据。如果受害者拒绝支付赎金,黑客不仅不提供解密密码,还会将机密文件公开到暗网上,利用声誉损失来进一步威胁受害者掏钱。
支付赎金就能拿回数据吗?
面对勒索,很多人最关心的问题往往是:“如果我乖乖交了赎金,是不是就能拿回数据?”
在多数情况下,答案是否定的。勒索病毒本质上是黑产交易,黑客没有任何售后保障。支付赎金面临以下巨大风险:
- 直接跑路: 黑客收款后直接拉黑受害者,不提供任何解密工具。
- 技术故障: 黑客提供的解密工具可能存在漏洞,导致即使给了密码也无法解开文件。
- 二次勒索: 部分黑客发现受害者愿意付款后,可能会进行二次勒索,要求支付更多金额。
因此,将恢复数据的希望寄托在黑客的“契约精神”上,本身就是一种极大的风险。
防御之道:事前备份优于事后妥协
勒索病毒之所以能屡屡得手,表面上依靠的是复杂的加密技术,实际上利用的是人们对数据丢失的极度恐慌。在这场数字绑架中,黑客手中的筹码是用户无法替代的记忆或业务命脉。
理解其运转逻辑后,我们应明白:面对勒索病毒,最坚固的底气永远不是事后的妥协,而是事前将重要数据存放在黑客够不到的地方(如离线备份或云端隔离存储)。只有做好预防,才能从根本上抵御数字绑匪的威胁。