三分钟讲清楚:什么是 DOS 拒绝服务攻击?
三分钟讲清楚:什么是 DOS 拒绝服务攻击?
DOS 攻击(Denial of Service,拒绝服务攻击)是网络安全中常见的一种威胁。为了直观理解其本质,我们可以想象这样一个场景:
你开了一家生意兴隆的奶茶店。突然有一天,来了一群人,他们不排队、不点单,只是堵在店门口,挤满每一个角落。结果,真正想买奶茶的顾客根本进不来。
这就是 DOS 攻击 的核心逻辑:耗尽资源。
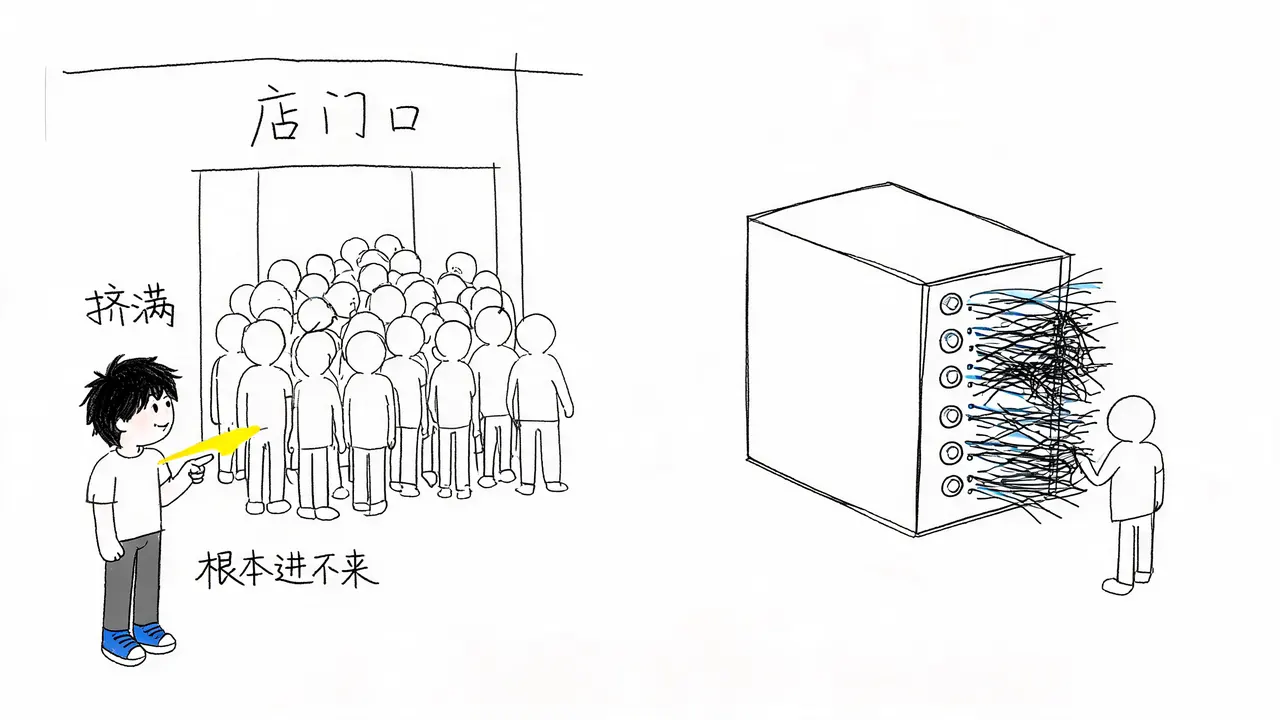
任何服务器的资源都是有限的,包括 CPU、内存、带宽和连接数。只要攻击者将这些资源消耗殆尽,服务器就会变慢甚至直接崩溃,导致正常用户无法访问。
DOS 攻击的三种主要类型
根据攻击手段和目标资源的不同,DOS 攻击主要分为以下三类:
1. 流量型攻击(Volumetric Attacks)
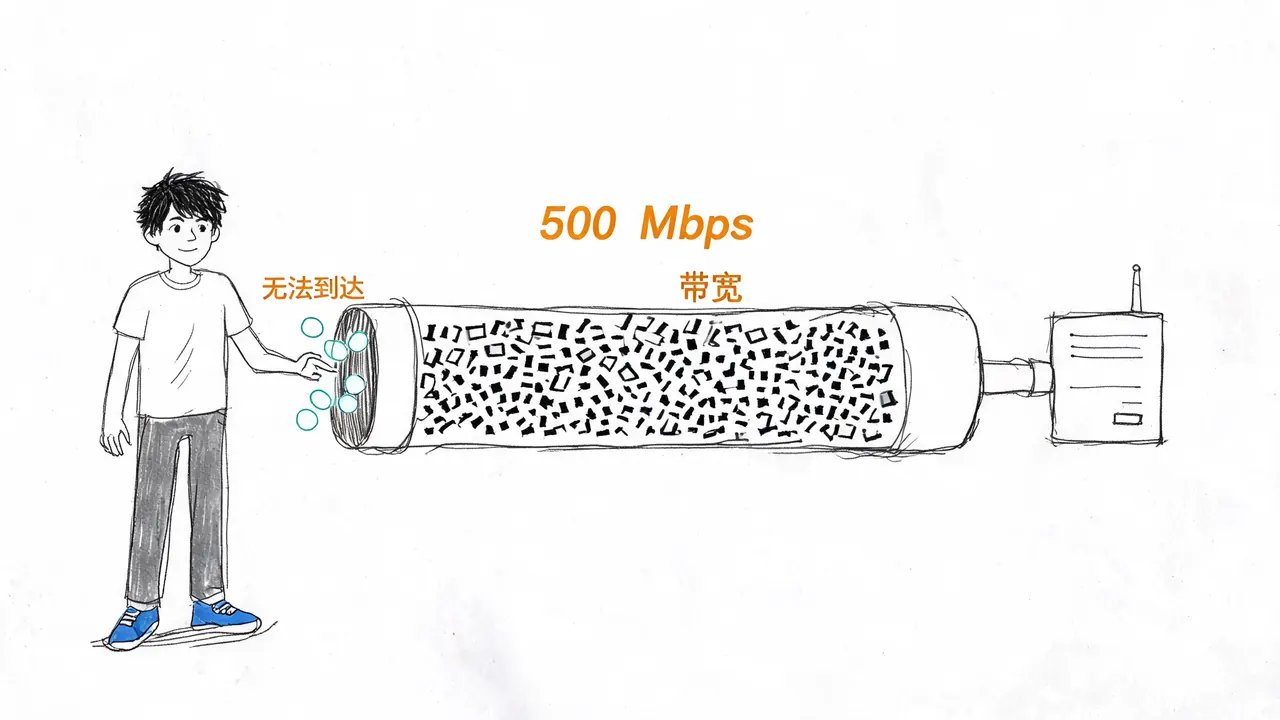
这类攻击旨在用超大流量直接耗尽服务器的网络带宽。
- 原理:攻击者利用海量的垃圾数据包,将网络带宽塞满。例如,如果服务器带宽上限为 100 Mbps,攻击者发送 200 Mbps 甚至 500 Mbps 的流量,正常请求就无法到达服务器。
- 典型例子:SYN Flood(注:此处原文口误,SYN Flood 通常归类为协议型,流量型典型如 UDP Flood 或 ICMP Flood,但根据上下文,这里指代的是通过海量数据包耗尽带宽的行为)。攻击者使用成千上万台机器(僵尸网络)不停地向服务器发送数据包,耗尽带宽。
2. 协议型攻击(Protocol Attacks)
这类攻击利用网络协议(如 TCP)握手机制的漏洞,耗尽服务器的连接资源。
- 原理:最著名的例子是 SYN Flood 攻击。
- 攻击者只发送 TCP 三次握手的第一步(SYN 包)。
- 服务器回复第二步(SYN-ACK),并等待第三步(ACK)。
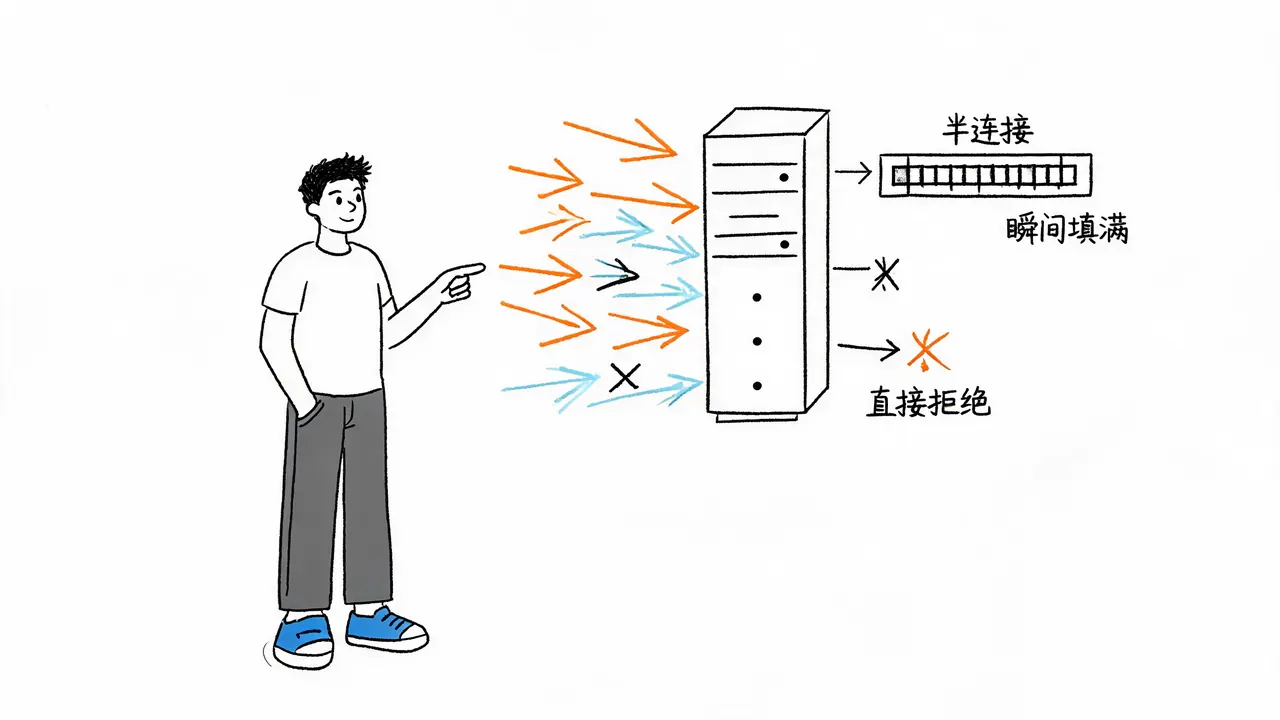
- 攻击者不发送 ACK,服务器会保留这个“半连接”状态,占用一个连接槽位,直到超时(几十秒甚至一分钟)才释放。
- 如果攻击者每秒发送几万个伪造 IP 的 SYN 包,服务器的半连接队列瞬间填满,后续真正用户的连接请求将被直接拒绝。
3. 应用层攻击(Application Layer Attacks)
这类攻击更为隐蔽,黑客伪装成正常用户,反复执行消耗服务器计算资源的操作。
- 原理:攻击者模拟正常行为,但频率极高,导致服务器 CPU 或内存过载。
- 典型例子:
- 反复刷新购物网站的搜索页面。
- 反复尝试登录某个账号。
- 反复点击需要大量后端计算的页面。
- 类比:就像有人假装成顾客,在早餐店里反复问:“你们家有多少种包子?每种多少钱?能不能试吃?”一遍又一遍。店员被缠得无法分身,真正的顾客就被晾在一边了。
如何防御 DOS 攻击?
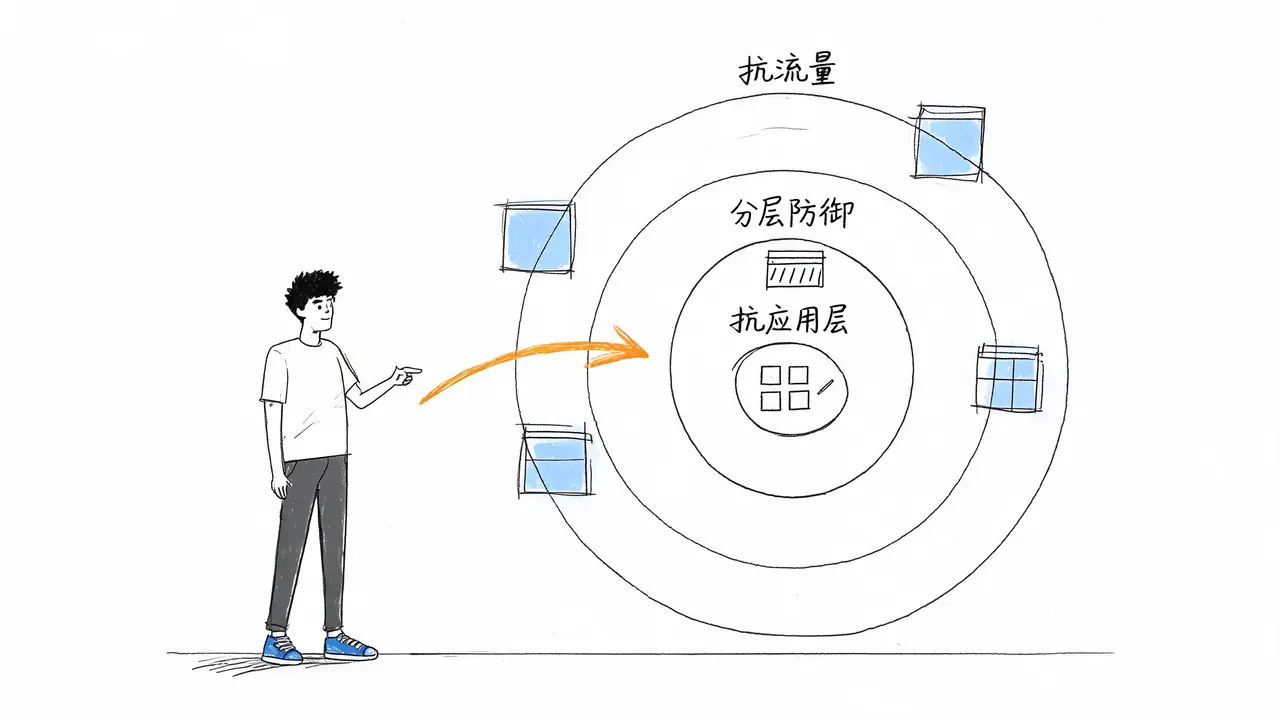
防御 DOS 攻击的本质在于:分流、限流、扩容。通常采用分层防御策略:
第一层:抗流量攻击
- 使用 CDN:将流量分散到全球节点,让攻击流量在边缘被吸收。
- 增加带宽与多机部署:提高系统的物理抗压上限,避免单点故障。
第二层:抗连接攻击
- 开启 SYN Cookie:防止半连接耗尽服务器资源。
- 限制单 IP 连接数:防止单一来源占满所有连接槽位。
- 缩短连接超时时间:及时释放被恶意占用的资源。
第三层:抗应用层攻击
- 人机校验:当访问异常频繁时,弹出验证码。虽然可能影响用户体验,但能极大提高攻击成本。
- 降级服务:当系统负载过高时,关闭非核心功能,仅保留核心业务运行,确保关键服务可用。
总结:保护“可用性”
DOS 攻击的目的通常不是为了入侵系统或窃取数据,而是让系统失去可用性。它攻击的不是代码漏洞,而是有限的资源。
在网络安全领域,有一个重要的概念叫 CIA 三要素:
- 机密性(Confidentiality)
- 完整性(Integrity)
- 可用性(Availability)
许多攻击(如黑客入侵)破坏的是机密性或完整性,而 DOS 攻击破坏的是可用性。对于企业而言,哪怕数据没有丢失,只要系统瘫痪几个小时,造成的业务损失也可能是巨大的。因此,保障服务的持续可用性是网络安全运维中的重要一环。